
工业网络面临的安全与运维挑战
随着IT/OT融合加速,工业控制系统面临前所未有的安全威胁与复杂性
网络攻击风险
勒索软件、APT攻击可轻易突破OT边界,导致生产中断。
IT/OT融合复杂
办公网与生产网互联互通,缺乏有效隔离,安全风险交叉传播。
合规要求严格
等保2.0工业控制系统安全扩展要求落地困难,缺乏专业指导。
协议种类繁多
Modbus、OPC UA、Profinet等工业协议众多,传统安全产品难以识别。
覆盖工业网络全生命周期的安全能力
从网络架构设计到安全设备部署,再到持续运维与合规审计
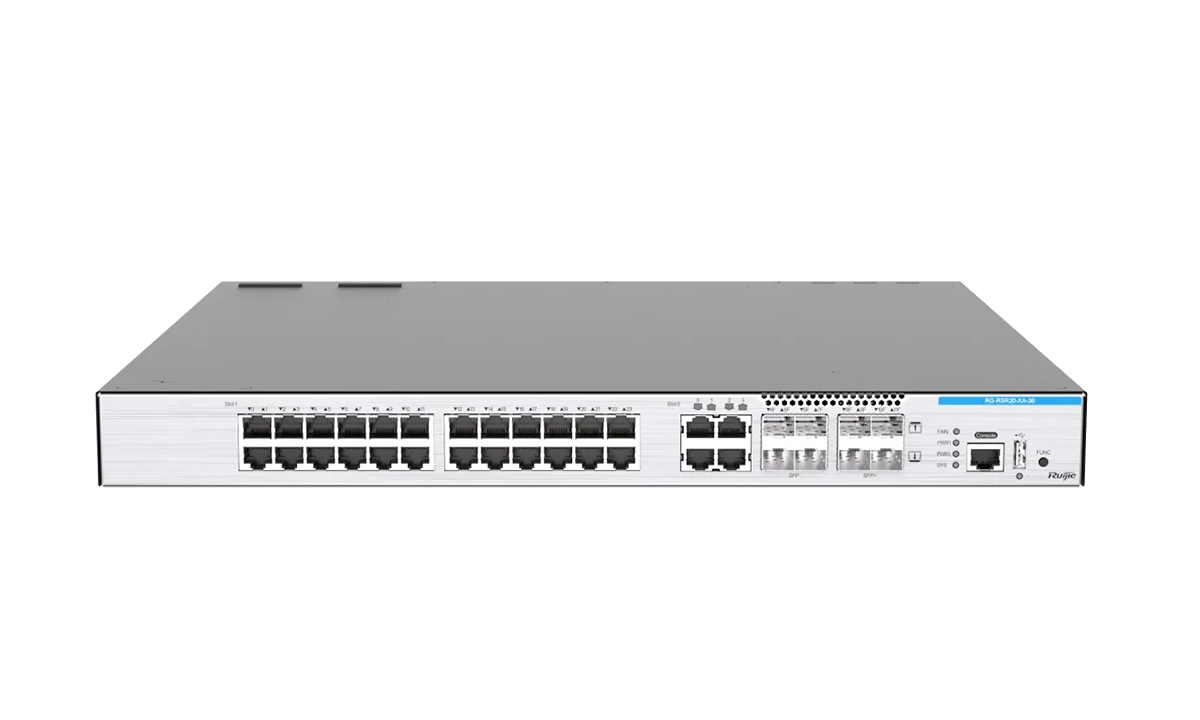
工业网络基础架构
构建高可用、低时延的工业以太网络,支持环网冗余与TSN时间敏感网络。
- 工业交换机选型与部署
- 网络分段与VLAN规划
- 冗余协议与快速自愈
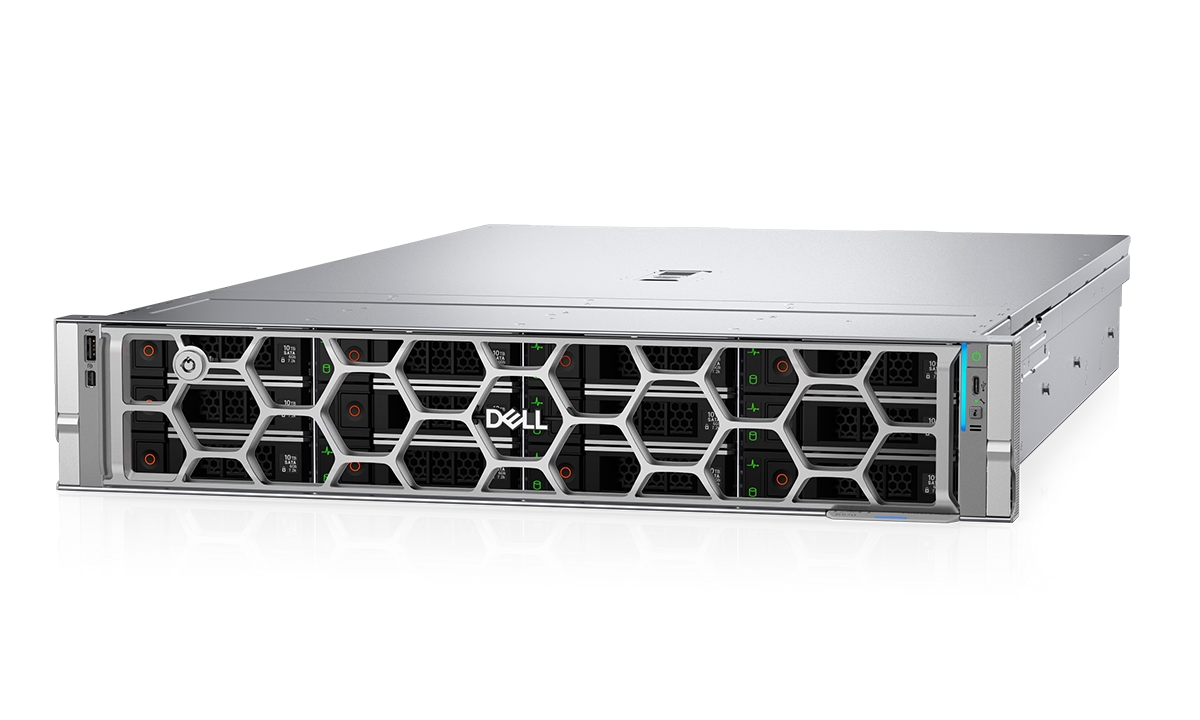
工业防火墙与安全隔离
部署工业级防火墙,实现IT/OT边界隔离与安全策略控制,保障生产网安全。
- 工业协议白名单过滤
- 安全分区与DMZ设计
- 单向隔离与网闸
工业协议深度解析
识别并解析主流工业协议,实现细粒度控制与异常行为检测。
- Modbus/TCP、OPC UA
- Profinet、EtherNet/IP
- 协议级指令审计
威胁监测与审计
工业入侵检测与安全审计,实时发现异常行为与违规操作。
- 工业IDS/IPS
- 流量行为基线分析
- 安全事件集中管理
终端安全与白名单
工业主机安全防护,应用白名单技术,防止恶意程序运行。
- 工业主机加固
- 应用白名单控制
- 外设管理防泄漏
等保合规与安全评估
对标等保2.0工业扩展要求,提供差距评估、整改与测评支持。
- 等保差距评估
- 安全加固整改
- 渗透测试与演练
工业网络安全分区与纵深防御
参考IEC 62443和等保2.0工业扩展要求,构建层次化安全体系
企业管理层
ERP、OA等系统,与生产网严格隔离,通过DMZ进行数据交换。
制造执行层
MES、SCADA系统,部署工业防火墙与审计,实现安全监控。
工业控制层
PLC、DCS等控制器,网络分段与白名单策略保护。
现场设备层
传感器、执行器等现场设备,物理隔离或单向通信。
深度解析主流工业协议
我们的工业安全产品支持对以下协议的深度识别与细粒度控制
标准化工业安全项目实施流程
从风险评估到持续运维,确保安全能力落地生效
风险评估
对工业网络进行全面资产梳理与脆弱性评估,识别关键风险。
方案设计
基于IEC 62443和等保2.0设计安全架构,规划安全分区与策略。
部署实施
部署工业防火墙、审计、白名单等安全设备,进行策略调优。
运维优化
持续安全监控、应急响应与定期评估,保障生产网长期安全。
为什么选择我们的工业安全方案
深厚的工业行业积累与专业的安全服务能力
工业领域专精
团队拥有多年OT安全经验,熟悉制造业、能源、水务等行业场景。
合规经验丰富
成功交付多个等保2.0工业控制系统安全整改项目,通过测评。
IT/OT融合能力
同时精通企业IT网络与工业OT网络,能够提供端到端融合方案。
7×24小时应急响应
专属工业安全运维团队,提供全天候监控与快速应急支持。
多厂商产品集成
与主流工业安全厂商深度合作,提供最适配的产品组合。
持续优化与培训
定期提供安全意识培训与安全评估报告,帮助团队持续提升。
工业网络安全隔离项目实践
以实际案例验证方案的有效性与行业价值
某汽车制造厂OT网络安全隔离项目
部署工业防火墙实现IT/OT隔离,实施Modbus深度解析,保障生产线稳定运行。
某风力发电场SCADA安全防护
完成风机环网与升压站网络分段,部署工业IDS与安全审计,通过等保三级测评。
某智慧水厂工业网络安全建设
构建全厂工业以太网络,部署协议白名单与终端安全,实现远程运维安全接入。